
16. Oktober 2026 · Tokio
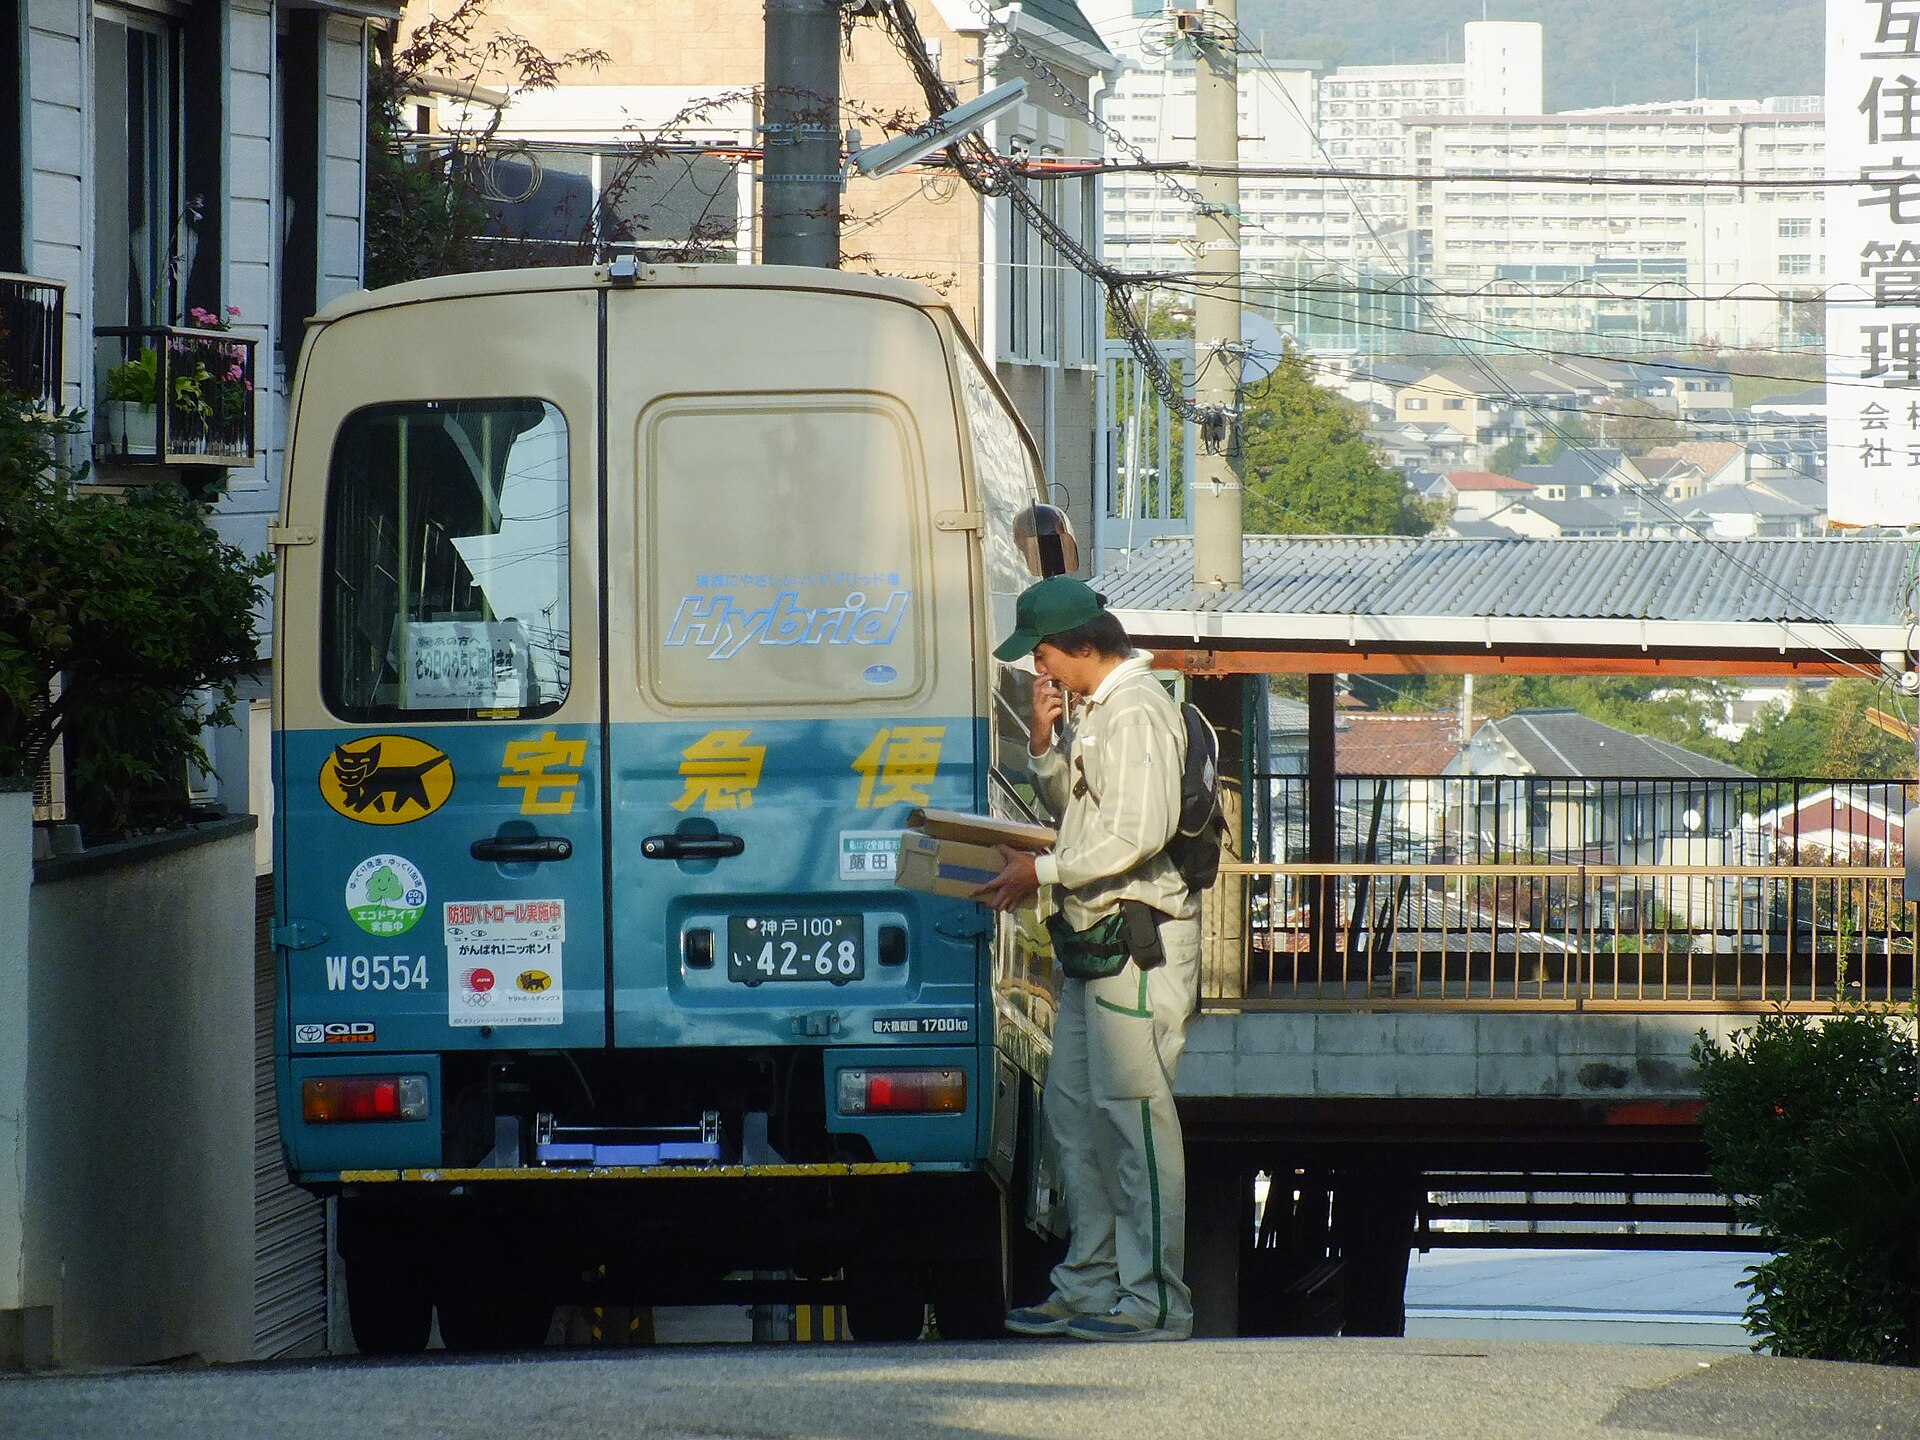
Yamato Transport, Japans größter Paketdienst mit der schwarzen Katze im Logo, hat am Freitag das Ausmaß eines Hackerangriffs bestätigt: Aus dem Bezahldienst „Kuroneko Daikin Atobarai“ wurden rund 5,31 Millionen Datensätze unbefugt abgezogen. Das ergab laut Unternehmen die Untersuchung einer externen Sicherheitsfirma. Gemeint sind Datensätze, nicht Personen. Wer mehrfach bestellt hat, kann mehrfach enthalten sein.
Über den Dienst können Kundinnen und Kunden bei angeschlossenen Onlinehändlern auf Rechnung kaufen und erst nach Erhalt der Ware bezahlen. Yamato hatte den unbefugten Zugriff am 28. September bemerkt, das System noch am selben Abend vom Netz genommen und den Vorfall tags darauf öffentlich gemacht. Seit dem 9. Oktober läuft der Dienst wieder.
Was abgeflossen ist
Den Großteil machen rund 5,26 Millionen Käuferdatensätze aus dem Zeitraum Oktober 2018 bis September 2026 aus: Name, Adresse, Telefonnummer, interne Verwaltungsnummern sowie die gekauften Artikel mit Menge und Stückpreis. Rund 490.000 davon enthalten auch eine E-Mail-Adresse. Dazu kommen etwa 50.000 Datensätze zu abweichenden Lieferadressen inklusive Sendungsnummer und rund 4.100 Händlereinträge mit Name und Händlercode.
Kreditkartendaten und Passwörter sind laut Yamato nicht betroffen. Auch Rechnungsbeträge, offene Forderungen und Mitarbeiternamen, die anfangs ebenfalls als gefährdet galten, wurden nach Firmenangaben nicht abgegriffen. Ein Missbrauch der Daten ist bisher nicht bestätigt, allerdings gingen bei Yamato bereits Anfragen zu verdächtigen Mails, SMS und Anrufen ein. Das Unternehmen benachrichtigt Betroffene nach und nach einzeln und rät, Links und Anhänge in unbekannten Nachrichten nicht zu öffnen. Weil die Täter wissen, was jemand bestellt hat, können Betrugsnachrichten zu angeblichen Zahlungsproblemen besonders glaubwürdig wirken.
Nikkei und viele andere
Am selben Tag meldete die Wirtschaftszeitung Nikkei ein Leck von rund 1,83 Millionen Datensätzen. Angreifer hatten am frühen Morgen des 7. Oktober mit gestohlenen Zugangsdaten einen Cloud-Dienst angezapft, den Nikkei für die Systementwicklung nutzt. Rund 150.000 Einträge enthalten persönliche Angaben wie Name, Adresse oder Geburtsdatum, der Rest laut Nikkei nur Kennungen, die allein niemanden identifizieren.
Die Liste der Betroffenen ist in den vergangenen Tagen lang geworden: Lawson meldete Anfang Oktober rund 2,15 Millionen abgegriffene Datensätze, der Softwareanbieter Sourcenext spricht von bis zu 22,5 Millionen Einträgen, teils mit Passwörtern, und bei der japanischen Burger-King-App sind es rund 11,2 Millionen. Der Manga-Dienst Comic Seymour ist seit dem 15. Oktober offline und bestätigte am Freitag den Abfluss von Mitgliederdaten. Nach einer Auswertung des Sicherheitsunternehmens Macnica, über die NHK berichtet, summieren sich die 2026 möglicherweise abgeflossenen Personendaten auf mehr als 165 Millionen, Mehrfachzählungen eingeschlossen.
Zusammenhang unklar
Polizeichef Yoshinobu Kusunoki sagte am Freitag bei einem Treffen der Cyber-Abteilungen aus dem ganzen Land, Hintergründe und Zusammenhänge der Angriffe seien nicht geklärt. Einige Fälle gehen auf den Ransomware-Angriff auf den Cloud-Anbieter IDC Frontier vom 7. Oktober zurück, über den unter anderem JR East mögliche Datenabflüsse meldete. Yamato gehört nicht dazu: Der Einbruch dort wurde schon gut eine Woche vorher entdeckt. Nikkei wiederum nennt seinen Cloud-Anbieter nicht. Dass der Zugriff auf denselben Tag fällt wie der IDC-Frontier-Angriff, belegt deshalb noch keinen Zusammenhang.
Quellen
- ITmedia Business Online: ヤマト運輸、個人情報「531万件」流出 商品明細も漏えい、クレカやパスワードの流出はなし
- ITmedia NEWS: ヤマト運輸、氏名や住所など計530万件超が漏えい 「クロネコ代金後払い」不正アクセスで
- Business+IT: ヤマト運輸の後払いサービスに不正アクセス、約531万件の個人情報が流出
- Nikkei (Unternehmensmitteilung): 不正アクセスによる個人情報漏洩について
- INTERNET Watch: 日経新聞社、クラウドサービスへの不正アクセスで約183万件の個人情報漏えい
- KAI-YOU: 「コミックシーモア」で会員情報が流出、件数は精査中 日経、バーガーキングなど相次ぐ不正アクセス
- Innovatopia: ローソンIDに不正アクセス、215万件の個人情報が漏えい
- NHK: 不正アクセスによる個人情報漏えい のべ1億6500万人分余に 利用者や企業の対策は? 16日の動き
- ITmedia NEWS: 相次ぐ不正アクセス「実態解明進めなければならない」 警察庁長官、担当幹部会議で指示
- Security Measures Lab: IDCFクラウド ランサムウェアによるサイバー攻撃の影響サービス・企業まとめ