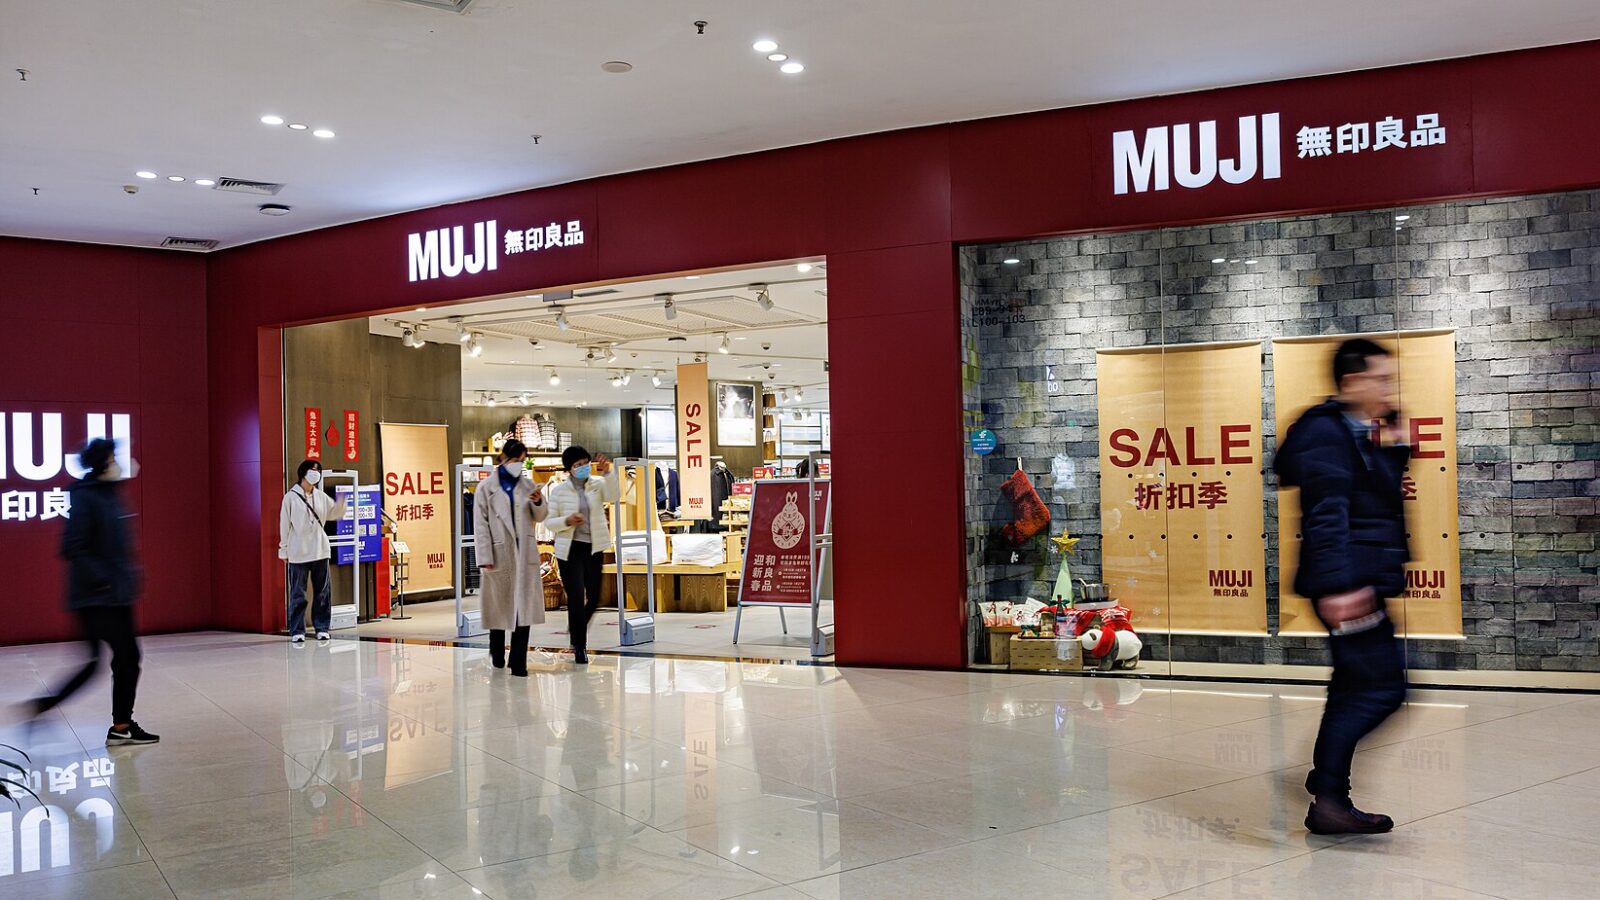
Wer in Japan die App von Muji benutzt hat, sollte in nächster Zeit bei E-Mails genauer hinschauen. Ryōhin Keikaku, der Konzern hinter Muji, hat am 30. Oktober einen Angriff auf seine App gemeldet. Bis zu 27,26 Millionen Datensätze könnten nach außen gelangt sein. Betroffen sein können auch Kunden, die ihr Konto längst gelöscht hatten.
Muji war Ende Oktober nicht allein. Japan erlebt gerade einen Herbst voller Hackerangriffe. Die Kette Matsuya, bekannt für günstige Schüsseln mit Rindfleisch und Reis, meldete fast 2,4 Millionen abgeflossene Kundendatensätze. Auch Yakult und der Haushaltswarenhersteller Iris Ohyama meldeten Angriffe. Nach Zahlen der staatlichen Datenschutzbehörde kommen die von April bis Mitte Oktober gemeldeten Fälle zusammengerechnet auf rund 260 Millionen Betroffene.
Was bei Muji betroffen ist
Laut Ryōhin Keikaku geht es um E-Mail-Adresse, Geburtsdatum und Geschlecht. Kreditkartendaten, Namen, Adressen und Telefonnummern seien nicht darunter. Die Firma habe den unbefugten Zugriff von außen bemerkt, gesperrt und Gegenmaßnahmen ergriffen. Hinweise, dass die Daten im Darknet aufgetaucht oder missbraucht worden seien, gebe es bisher nicht. App und Onlineshop funktionierten normal. Der Zeitpunkt ist ungünstig: Die Meldung kam mitten in der „Muji-Woche“, einer Rabattaktion für Mitglieder.
Muji warnt vor gefälschten Mails, die sich als Nachrichten der Firma ausgeben. Kunden sollen darin keine Links anklicken und keine Daten eingeben. Alle Betroffenen will die Firma nach und nach benachrichtigen. Wie solche Betrugsmails aussehen können, hat NHK am 27. Oktober gezeigt. Eine Buchungsbestätigung kann zum Beispiel scheinbar von dem Hotel stammen, in dem man tatsächlich ein Zimmer reserviert hat. Geschrieben haben sie dann Betrüger, die mit gestohlenen Kundendaten arbeiten.
Auch Matsuya und Yakult betroffen
Bei Matsuya steht schon fest, dass Daten abgeflossen sind. Betroffen sind 2.377.127 Datensätze von Kunden, die online Essen zum Mitnehmen oder zur Lieferung bestellt haben. Darin stehen Name, Telefonnummer, Lieferadresse, Kundennummer und Punktestand. Bei 2.000 bis womöglich 3.000 Datensätzen registrierter App-Mitglieder kamen unter anderem Geburtsdatum, E-Mail-Adresse und das verschlüsselte Passwort hinzu. Kreditkartendaten speichert Matsuya nach eigenen Angaben nicht.
Matsuya hatte den Angriff am 28. Oktober bemerkt. Seit dem Abend dieses Tages sind App und Website abgeschaltet. Wann sie wieder laufen, ist offen. Wie die Angreifer hineingekommen sind, wird noch untersucht. App-Mitglieder sollen für die Zeit ohne Dienst entschädigt werden, Einzelheiten will Matsuya später nennen.
Bei Yakult wurde die Website angegriffen. Rund 40.000 Datensätze sind abgeflossen, unter anderem von Leuten, die das Kontaktformular genutzt hatten, und von Journalisten mit Presseanfragen. Iris Ohyama aus Sendai fand am 28. Oktober kurz nach Mittag eine verdächtige Datei auf dem Server seines Onlineshops und schaltete den Shop kurz darauf ab. Kreditkartendaten sind dort nach bisherigem Stand nicht betroffen. Ob Namen, Adressen, Telefonnummern oder E-Mail-Adressen abgeflossen sind, wird noch geprüft.
830 Meldungen in gut zwei Wochen
Wie stark die Zahl der Fälle zuletzt gestiegen ist, zeigt die Statistik der Datenschutzbehörde. Sie hat alle Fälle gezählt, die Unternehmen zwischen dem 1. April und dem 16. Oktober direkt bei ihr gemeldet haben. Im April und Mai waren es jeweils gut 160, bis August stieg die Zahl langsam auf 235. Im September kamen 303 Meldungen. In der ersten Oktoberhälfte waren es bereits 830, also rund 52 pro Tag statt etwa 10 im September.
Insgesamt geht es um 2.094 Fälle und rund 260 Millionen Betroffene. Das sind mehr als doppelt so viele, wie Japan Einwohner hat. Allerdings ist die Zahl eine Summe. Wer bei mehreren Firmen Kunde ist, wird mehrfach gezählt. Mitgezählt sind auch Fälle, in denen Daten nur möglicherweise abgeflossen sind. Nicht enthalten sind dagegen Fälle, die über ein Fachministerium gemeldet wurden, und Lecks bei Behörden. Weil die Behörde mit den ersten Angaben der Firmen rechnet, können sich die Zahlen noch ändern.
Wie es weiterging: Hackerwelle: Muji-Kartennummern womöglich abgeflossen
