In Tokio wollen Erpresser am Mittwoch um 12 Uhr Ortszeit (4 Uhr deutscher Zeit) die nächsten Kundendaten des Internetkonzerns GMO ins Netz stellen, so wie sie es am Dienstag zum ersten Mal getan haben. Es ist das jüngste Kapitel einer Serie von Datenlecks, die Japan seit Ende September in Atem hält. Nach einer Zählung des Senders TBS könnten in dieser Zeit bis zu 220 Millionen Datensätze mit persönlichen Angaben abgeflossen sein. Gezählt sind Datensätze, nicht Menschen: Wer bei mehreren betroffenen Firmen Kunde ist, taucht mehrfach auf.
Fast jeden Tag kommen neue Fälle dazu. Dieser Überblick erzählt die Welle von Anfang an. Er zeigt, wer getroffen wurde, wie die Angreifer vorgehen, was über die Täter bekannt ist und was die Regierung jetzt plant.
Paketdienst, Burgerkette, Carsharing: Wie es begann
Die ersten großen Fälle kamen im September ans Licht. Beim Carsharinganbieter Times Car waren bis zu 6,6 Millionen Datensätze betroffen, darunter Führerscheinfotos von rund 1,46 Millionen Kunden. Am 28. September bemerkte der Paketriese Yamato einen Einbruch in seinen Dienst für den Kauf auf Rechnung. Dort flossen rund 5,31 Millionen Datensätze ab, samt der Information, wer was bestellt hat.
Im Oktober wurde aus einzelnen Fällen eine Welle. Am 7. Oktober traf eine Erpressersoftware den Clouddienst von IDC Frontier, über den unter anderem die Bahngesellschaft JR East mögliche Datenabflüsse meldete. Es folgten die Konbini-Kette Lawson mit rund 2,15 Millionen Datensätzen, die Softwarefirma Sourcenext mit bis zu 22,5 Millionen Einträgen und die App von Burger King Japan mit rund 11,2 Millionen. Den bisher größten Einzelfall meldete der Paketdienst Sagawa mit bis zu 53,23 Millionen Datensätzen.
Bald traf es auch Dienste, die Millionen Japaner nutzen. Das Spendenportal Furusato Choice verlor 4,45 Millionen Datensätze, die Kaufhäuser Hankyu und Hanshin rund 1,26 Millionen Kundendatensätze. Die Mangaportale Comic Cmoa und Renta! gingen tagelang vom Netz, wie wir im ersten Überblick zur Hackerwelle berichtet haben. Beim Spielehersteller Capcom waren 11,8 Millionen Spielerkonten betroffen, auch Spieler in Deutschland können darunter sein. Sogar die Fußballliga J.League musste einen Fan-Wettbewerb stoppen, weil ein Plattformbetreiber angegriffen worden war.
Ein Dienstleister, Dutzende Opfer
Dass so viele Firmen auf einmal betroffen sind, liegt auch an Dienstleistern, die im Hintergrund für Hunderte Kunden arbeiten. Wer einen davon knackt, kommt an die Daten vieler.
Das erste Beispiel war die Firma Arcadia aus Minoh bei Osaka. Über ihr System verschicken Städte und Gemeinden in ganz Japan Warnungen bei Erdbeben und Unwettern. Am 11. Oktober bemerkte Arcadia den Einbruch. Möglicherweise sind rund 3,1 Millionen Mailadressen von Einwohnern abgeflossen, mindestens 36 Kommunen stellten ihre Warnmails vorerst ein. Weil auch viele Polizeibehörden ein System von Arcadia nutzen, könnten zudem Daten von Polizisten aus 22 Präfekturen in fremde Hände geraten sein.
Noch größer ist der Fall Ymirlink. Die Firma verschickt mit ihrem Dienst Cuenote FC Newsletter und andere Massenmails im Auftrag von Unternehmen und Behörden. Am 16. Oktober entdeckte sie unbefugte Zugriffe. Die Angreifer hatten eine Schwachstelle in einer Programmbibliothek ausgenutzt und sich die Zugangsdaten von Mitarbeitern aus Kundendienst und Qualitätskontrolle beschafft. Zunächst sprach Ymirlink von rund 9 Millionen Datensätzen. Nach weiteren Untersuchungen nannte sie am 26. Oktober bis zu 51,6 Millionen Datensätze aus 49 Systemen, vor allem Mailadressen. Bei 16 dieser Systeme wird noch gezählt.
Seitdem melden sich die Kunden von Ymirlink nacheinander. Bei den Bahngesellschaften JR Central, JR West und JR Kyushu geht es um rund 170.000 Datensätze von Kunden der Shinkansen-Buchung im Netz (Express Yoyaku und smart EX). Abgeflossen sind Mailadressen, Kundennummern und Namen, aber keine Kreditkartendaten. Dazu kommen die Resona Bank und zwei weitere Banken der Gruppe, der Wertpapierhändler Nomura, die Zeitung Mainichi und der Verlag Impress.
Unabhängig von Ymirlink meldete am Dienstag der Reise- und Mietwagenanbieter Okinawa Tourist bis zu 730.000 Betroffene. Ihre Daten, darunter Führerscheinnummern, wurden womöglich im Darknet zum Kauf angeboten. Bei der Elektronikkette Joshin, die Angreifer in ihren eigenen Systemen entdeckt hatte, könnten laut TBS rund 6 Millionen Datensätze betroffen sein. Ebenfalls am Dienstag meldete der Internetanbieter So-net aus dem Sony-Konzern rund 2,58 Millionen abgeflossene Datensätze, darunter Namen, Geburtsdaten und bei 16 Kunden sogar Kontonummern.
Eine zweite Masche nutzt die Beute der ersten. Bei Square Enix und Japan Post probierten Angreifer Kombinationen aus Mailadresse und Passwort aus, die vermutlich anderswo erbeutet wurden. Wer überall dasselbe Passwort nutzt, ist so mit einem Leck gleich bei mehreren Diensten offen.
Eine Spur führt zu einem KI-Werkzeug aus China
Wer hinter der Welle steckt, ist offiziell nicht geklärt. Ob alle Angriffe zusammenhängen, ist ebenfalls offen. Die Sicherheitsfirma GMO Cybersecurity by Ierae hat aber eine Spur gefunden. Bei Angriffen auf zunächst rund 20 japanische Firmen kam ihr zufolge das Programm ARTEX zum Einsatz, laut der Wirtschaftszeitschrift Toyo Keizai eine Entwicklung aus China. Es sucht selbstständig mit künstlicher Intelligenz nach Lücken in fremden Systemen. Später fand Ierae weitere Angriffsserver, jeder auf eine Branche angesetzt, vom Onlinehandel bis zu Versicherungen. Der Sender TBS berichtete von rund 80 Zielfirmen.
Dasselbe Werkzeug soll schon bei Angriffen auf Finanzinstitute in Südkorea eingesetzt worden sein. Die US-Sicherheitsfirma CrowdStrike verdächtigt dort einen etwa 26 Jahre alten Mann aus der chinesischen Provinz Guangdong, der das bestreitet. Chinas Regierung erklärte, sie wisse nichts von dem Fall. Ob ein Staat beteiligt ist, ist nicht bekannt. Japans Regierung will das untersuchen.
Als echtes Geld verschwand: der Fall GMO
Lange ging es um Namen und Mailadressen. Mit dem Angriff auf GMO wurde die Welle teuer. Beim Dienst „Onamae.com Desktop Cloud“ mieten Anleger virtuelle Rechner, auf denen Programme automatisch mit Devisen handeln. Am 20. Oktober fand GMO dort ein eingeschleustes Schadprogramm, bis zu 26.739 Server könnten betroffen sein. Die Angreifer handelten in fremdem Namen. Eine Büroangestellte aus Osaka sah morgens statt rund 3 Millionen Yen (rund 17.000 Euro) nur noch 1,2 Millionen (rund 6.800 Euro) auf ihrem Konto, wie wir berichtet haben.
Dann begann die Erpressung. Zuerst verlangten die Täter laut GMO-Chef Masatoshi Kumagai 50 Millionen US-Dollar (rund 43 Millionen Euro), später eine Million (rund 850.000 Euro). GMO zahlte nicht. Am Dienstag stellten die Hacker die Daten eines ersten Kunden online und kündigten täglich um 12 Uhr Nachschub an, über Jahre. GMO antwortet mit einem Kopfgeld. Bis zu eine Million Dollar, genau die geforderte Summe, will GMO für Hinweise auf die Täter zahlen, verteilt auf alle Hinweisgeber. Regierungssprecher Minoru Kihara nannte die Veröffentlichung „unter keinen Umständen hinnehmbar“.
Die PHP-Nacht: Japan schaltet sich selbst ab
Mitten in die Welle platzte am 21. Oktober eine weltweite Sicherheitslücke in der Programmiersprache PHP, auf der sehr viele Websites laufen. Ein Angriff war das nicht, sondern eine Schwachstelle, die schnell geschlossen werden musste. Trotzdem reagierte Japan ungewöhnlich drastisch. Premierministerin Sanae Takaichi bat auf X persönlich alle Betreiber, noch in der Nacht zu handeln. Daraufhin gingen pixiv, Niconico und viele andere Dienste vorsorglich vom Netz.
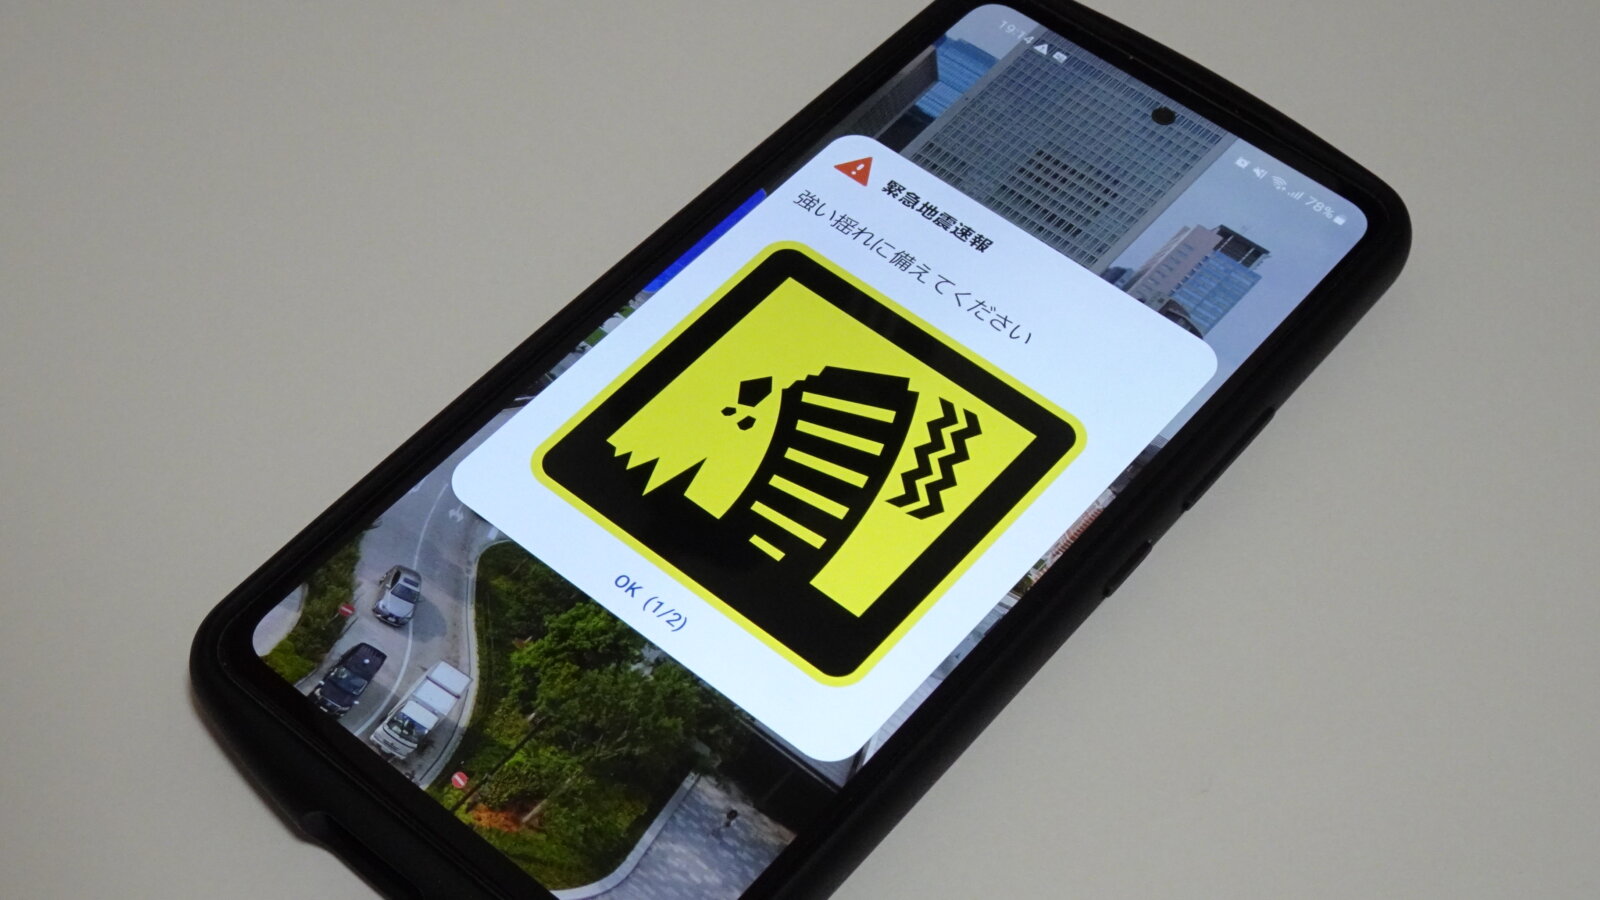
Am weitesten ging der Mobilfunker Softbank. Er schaltete am 23. Oktober um 6:47 Uhr japanischer Zeit seine Notfallmeldungen ab. Erst am Sonntag um 9:25 Uhr kamen Erdbeben- und Tsunamiwarnungen wieder auf die Handys. Kunden in einem der erdbebenreichsten Länder der Welt waren damit gut 50 Stunden lang ohne Alarm.
Vom „Schützt eure Daten selbst“ zum Krisengipfel
Die Regierung setzte anfangs auf Ratschläge. Am 6. Oktober bat Digitalminister Toshiharu Furukawa die Bürger, für jeden Dienst ein eigenes Passwort zu nutzen. Die Nachrichtenagentur Jiji fasste das als „Schützt eure Daten selbst“ zusammen. Im Netz brach ein Sturm los, denn die Daten waren ja bei Firmen weggekommen, nicht bei den Bürgern. Zudem hatte Furukawas eigene Digitalagentur im September selbst ein Leck.
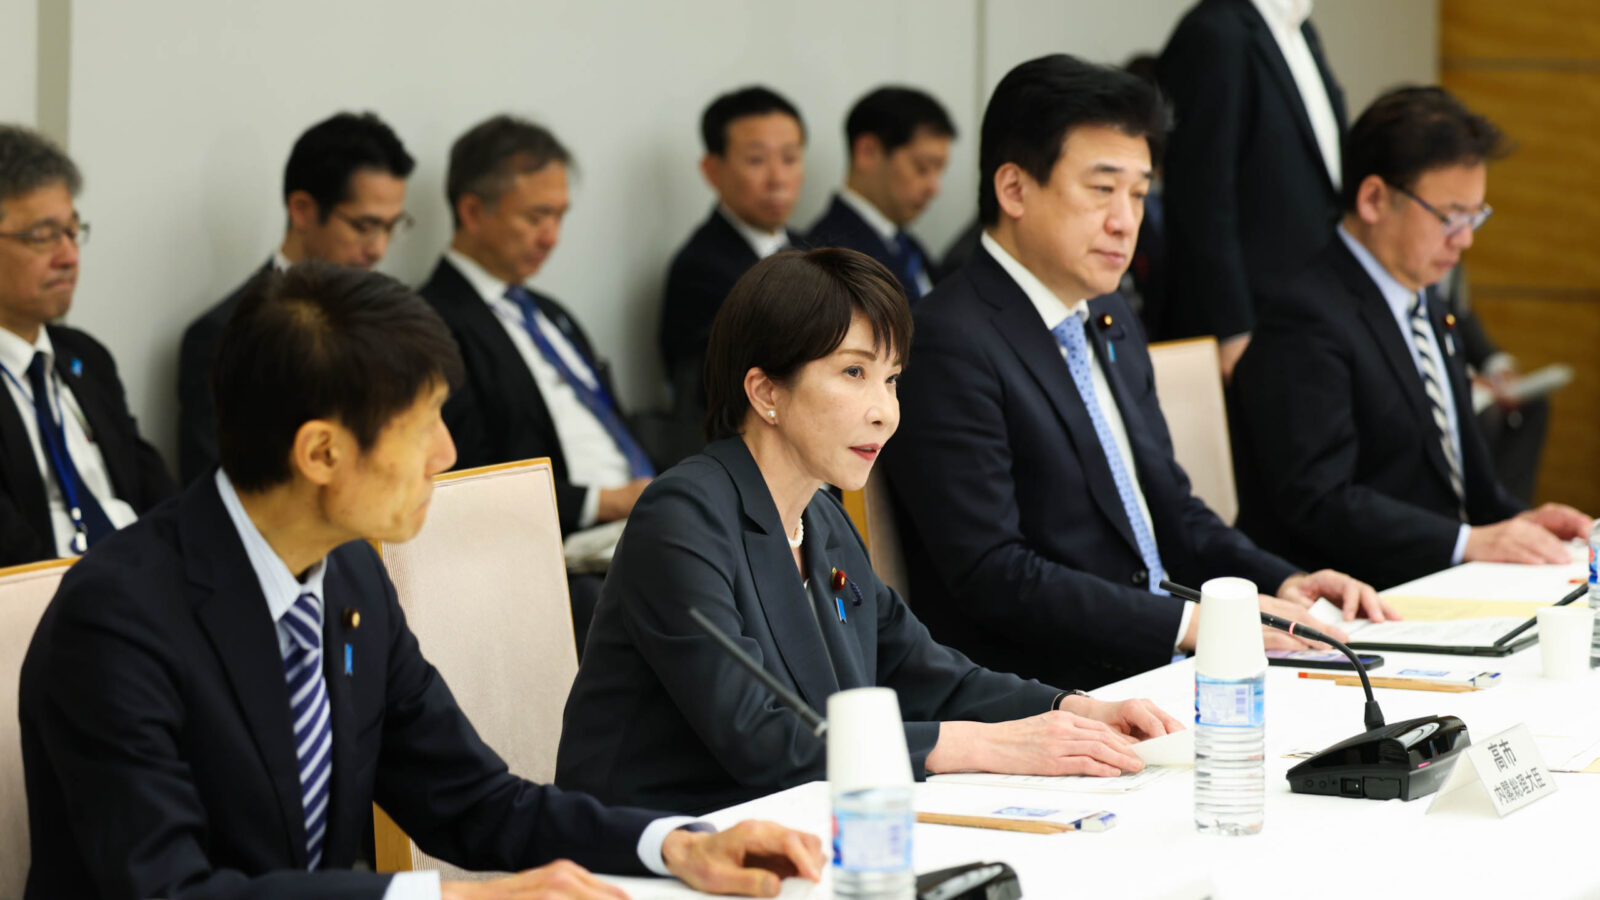
Am 26. Oktober rief Takaichi dann zum ersten Mal die zuständigen Minister zu einer Krisenrunde zusammen. Bis Anfang November soll ein Notprogramm samt Geld stehen. Opfer sollen schneller Hilfe bekommen, bei der Polizei und der staatlichen IT-Sicherheitsbehörde IPA. Die Ministerien sollen Schäden in allen Branchen erfassen, nicht nur bei kritischer Infrastruktur, und an eine zentrale Stelle melden. Fachleute sollen mit Hilfe von KI Angriffe auf Behörden und Firmen simulieren, um Lücken vor den Hackern zu finden.
Sobald die Angreifer feststehen, will Takaichi zudem alle Mittel nutzen, auch das Eindringen in deren Server und ihr Ausschalten, gemeinsam mit Verbündeten. Möglich macht das ein Gesetz zur sogenannten aktiven Cyberabwehr, das in Teilen seit dem 1. Oktober gilt. Es erlaubt Polizei und Selbstverteidigungsstreitkräften, Server von Angreifern aufzuspüren und unschädlich zu machen. GMO hatte schon am 24. Oktober darum gebeten, das Gesetz zum ersten Mal anzuwenden.
Rakuten Travel und die Gefahr gefälschter Mails
Die Welle reicht über Japan hinaus. Am Montag meldete das Reiseportal Rakuten Travel Einbrüche in zwei Buchungsseiten. Auf den Seiten für Hotelbuchungen im Ausland, die unter anderem Europa und Nordamerika abdecken, könnten Namen, Mailadressen und Telefonnummern von bis zu 2,6 Millionen Kunden abgeflossen sein. Bei rund 36.000 Buchungen waren es auch Teile der Kreditkartendaten, etwa die letzten vier Ziffern und das Ablaufdatum. Zum Bezahlen reichen sie laut Rakuten nicht. Auf der mehrsprachigen Buchungsseite traf es bis zu 860.000 Kunden. Den ersten Einbruch hatte Rakuten schon am 10. September bemerkt.
Die größte Gefahr nach den Datenlecks sind jetzt gefälschte Nachrichten. Wer weiß, was jemand bestellt oder gebucht hat, kann sehr glaubwürdige Mails und SMS schreiben. Ymirlink warnt bereits vor gefälschten Mails, die über seine eigene Absenderadresse verschickt werden. Bei der Tokioter Polizei waren bis zum 21. Oktober innerhalb eines Monats rund 600 Anfragen von Menschen eingegangen, die Missbrauch ihrer Daten fürchten. Anfang November will die Regierung ihr Notprogramm vorlegen. Bei Ymirlink wird weiter gezählt, und GMOs Erpresser haben ihre nächste Veröffentlichung für Mittwochmittag angekündigt.
