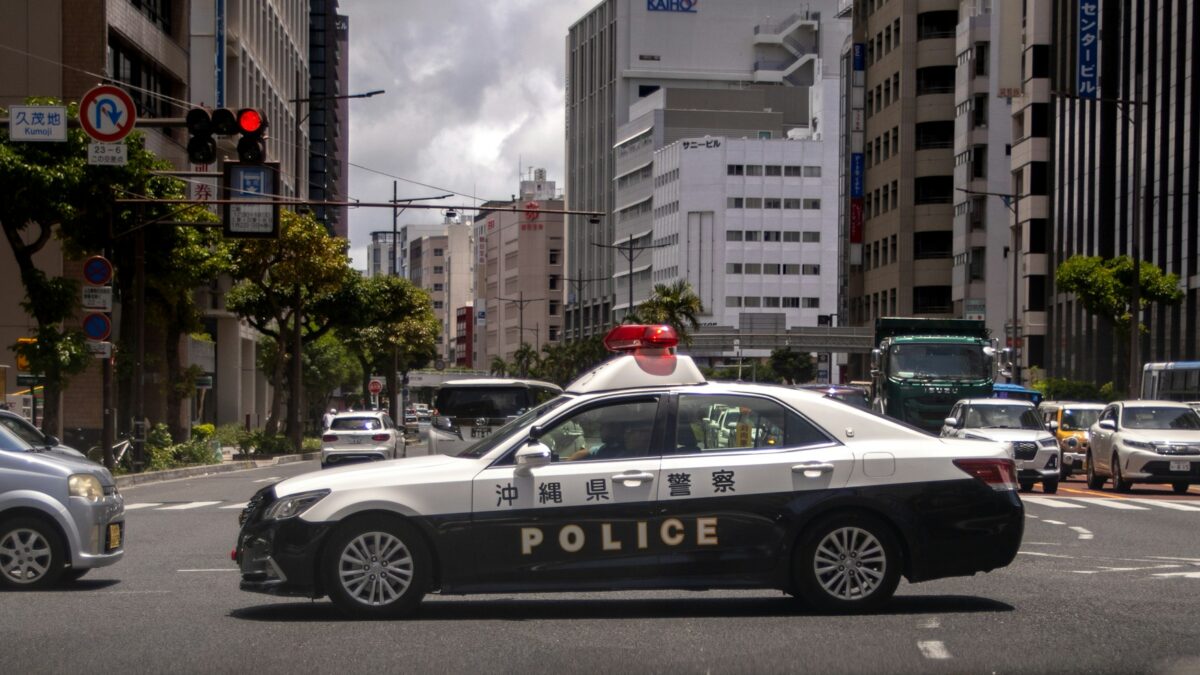
Die Serie von Hackerangriffen in Japan trifft die Polizei härter als bisher bekannt. Nach einer Anfrage der Nachrichtenagentur Kyodo bei der Nationalen Polizeibehörde in Tokio könnten persönliche Daten aus 22 Präfekturpolizeien abgeflossen sein. Betroffen sind vor allem Polizisten und Mitarbeiter, in vier Präfekturen auch Bürger, die sich bei der Polizei für Mails mit Warnungen vor Kriminalität angemeldet hatten. Die Angaben gehen allerdings auseinander: Die Nachrichtenagentur Jiji zählt 20 Präfekturen mit rund 125.000 betroffenen Polizisten und Mitarbeitern.
Zudem gibt es Hinweise, dass bei einem Teil der Angriffe ein KI-Werkzeug aus China eingesetzt wurde. Die Regierung will nun auch prüfen, ob ausländische Akteure beteiligt sind.
Ein Dienstleister, viele Polizeibehörden
Die Daten lagen bei der Firma Arcadia aus Minoh bei Osaka. Über ihr System verschicken Hunderte Städte und Gemeinden Katastrophenwarnungen an ihre Einwohner. Am 11. Oktober bemerkte die Firma verdächtige Zugriffe, wie wir in unserem Überblick zur Hackerwelle berichtet haben. Viele Polizeibehörden nutzen einen weiteren Dienst von Arcadia: Im Katastrophenfall fragen sie damit per Rundmail ab, ob ihre Leute in Sicherheit sind. Dafür sind dort Namen, Dienststellen und private E-Mail-Adressen der Bediensteten gespeichert.
Bekannt waren bereits Fälle in Saitama mit rund 13.000 Bediensteten. In Tochigi und Gunma könnten nach früheren Berichten rund 3.900 beziehungsweise 3.700 Bedienstete betroffen sein. Am 20. Oktober meldete die Zeitung Mainichi, dass auch in Kanagawa die Daten von rund 16.000 Menschen betroffen sein könnten. Die Polizei in Saitama hat nach eigenen Angaben bisher keinen Missbrauch festgestellt. Die Nationale Polizeibehörde prüft noch, wie groß der Schaden insgesamt ist.
Neue Fälle bei Börsenhändler, Förderprogramm und Autoportal
Auch bei anderen Organisationen gibt es neue Fälle. Beim Wertpapierhändler Iwai Cosmo Securities drangen Unbekannte in das System für den Aktienhandel ein und gaben in sieben Kundenkonten Aufträge auf, die die Kunden nicht wollten. Die Firma hat die Konten nach eigenen Angaben auf den Stand vor den Geschäften zurückgesetzt.
Betroffen ist auch ein Förderprogramm der Regierung für energiesparende Wohnungen. Eine große Werbeagentur, die dafür im Auftrag des Bauministeriums die Anträge entgegennahm, wurde angegriffen. Dabei könnten Daten von rund 23.000 Antragstellern abgeflossen sein, meldete der Sender NHK.
Am 21. Oktober kam ein weiterer großer Fall dazu. Der Personaldienstleister Recruit teilte mit, dass bei seinem Gebrauchtwagenportal Carsensor und einem Dienst für Autohändler bis zu rund 3,7 Millionen Datensätze mit persönlichen Angaben abgeflossen sein könnten. Viele Menschen sind beunruhigt: Bei der Tokioter Polizei gingen nach Angaben von NHK im vergangenen Monat rund 600 Anfragen von Nutzern ein, die einen Missbrauch ihrer Daten fürchten.
Seit Anfang Oktober melden in Japan auffallend viele Firmen unbefugte Zugriffe. Bei einem Plattformbetreiber musste die Fußballliga J.League deshalb einen Wettbewerb stoppen. Mitte Oktober wurden große Datenlecks beim Paketdienst Yamato und bei der Wirtschaftszeitung Nikkei bekannt. Danach folgten unter anderem die Kaufhäuser Hankyu und Hanshin, zwei Mangaportale und das Spendenportal Furusato Choice mit 4,45 Millionen Datensätzen.
Ein KI-Werkzeug aus China
Wer hinter den Angriffen steckt, ist offiziell weiter unklar. Die Sicherheitsfirma GMO Cybersecurity by Ierae hat aber eine Spur gefunden. Nach ihrem Bericht vom 19. Oktober nutzten die Angreifer das Programm ARTEX. Es sucht selbstständig nach Sicherheitslücken in fremden Systemen und stammt laut der Wirtschaftszeitschrift Toyo Keizai aus China.
GMO fand zunächst einen Angriffsserver, der rund 20 japanische Firmen ins Visier genommen hatte. Danach entdeckte die Firma sechs weitere. Jeder davon richtete sich gegen eine bestimmte Branche, etwa den Onlinehandel, Versicherungen und Finanzen oder Bildung und Druck. Acht der angegriffenen Firmen hatten im September und Oktober bereits Datenlecks gemeldet. GMO sieht darin Hinweise auf eine einzige Gruppe von Angreifern. Der Sender TBS berichtete, insgesamt seien rund 80 Firmen Ziel gewesen.
ARTEX wurde schon bei Angriffen auf mindestens neun Finanzinstitute in Südkorea eingesetzt, die Ende September begannen. Das berichtete die Zeitung Korea JoongAng Daily unter Berufung auf die Nachrichtenagentur Reuters. Hinter den Angriffen in Südkorea vermutet die US-Sicherheitsfirma CrowdStrike einen etwa 26 Jahre alten Mann aus der chinesischen Provinz Guangdong. Er bestreitet das. Der Entwickler veröffentlicht ARTEX inzwischen nicht mehr frei, bereits verbreitete Versionen bleiben aber nutzbar. Die chinesische Regierung erklärte, sie wisse nichts von dem Fall und lehne Hackerangriffe ab.
Regierung will Hintergründe aufklären
Regierungssprecher Minoru Kihara kündigte am 20. Oktober an, die Regierung wolle die Hintergründe der Angriffe aufklären und dabei auch eine mögliche Beteiligung aus dem Ausland untersuchen. Der für Cybersicherheit zuständige Minister Toshiharu Furukawa sagte, man prüfe, ob KI missbraucht wurde, und werde mehr gegen Cyberangriffe tun. Ob der chinesische Staat etwas mit den Angriffen zu tun hat, ist nicht bekannt.
Auch die Regierungspartei LDP reagiert. Ihr Gremium für Cybersicherheit hat am selben Tag den Entwurf für dringende Vorschläge an die Regierung ausgearbeitet. Darin nennt es die Abwehr von Cyberangriffen eine der wichtigsten Aufgaben des Landes und fordert dafür mehr Geld und Personal.
Quellen
- Kyodo News/Daily Sports 21.10.2026
- Jiji Press 21.10.2026
- Kyodo News/Kumamoto Nichinichi Shimbun 19.10.2026
- Mainichi Shimbun 20.10.2026
- NHK 21.10.2026
- GMO Cybersecurity by Ierae 19.10.2026
- Toyo Keizai Online 20.10.2026
- TBS NEWS DIG 20.10.2026
- Kyodo/Japan Today 20.10.2026
- Korea JoongAng Daily 10.10.2026
